一次群晖到威联通的跨品牌 NAS 迁移,看上去只是”把数据搬过去”,实际把权限问题也一起搬了过去。本文复盘 9 月 2 日部署迁移到 9 月 9 日修复验证的这一周:迁移当晚完成、第五天权限失守、第七天重建通过。
一、问题现象:后台权限都配好了,个别文件夹还是进不去
9 月 2 日晚迁移完成,9 月 7 日第一个周一上班,全员反馈:进入少数几个特定文件夹提示”没有权限”,其余目录正常。
这类现象容易把人带偏。管理员打开 NAS 管理后台,共享文件夹权限、用户组权限逐条检查,配置项一个不少,于是第一反应往往是”客户端缓存”或”账号有问题”,而不是权限本身。
值得注意的受影响范围:不是整个共享打不开,而是”少数特定文件夹”和”绝大部分目录下的二级目录”。全部报错通常是配置错,局部报错则往往意味着某些对象的属性与其余不一致。
二、排查定位:权限不是配错了,是被”搬”过来了
工单记录的原因很直接:用 rsync 从群晖同步到威联通时,把原设备的目录/文件权限和所有者一并带了过来,二级目录带着旧设备的特殊权限,于是出现”后台配好了、点进去仍被拒”。
这个结论当时由现场确认,工单没有留下逐条排查记录。同类问题再现时,复核不用去翻后台配置,而是直接用威联通自己的界面看两件事:
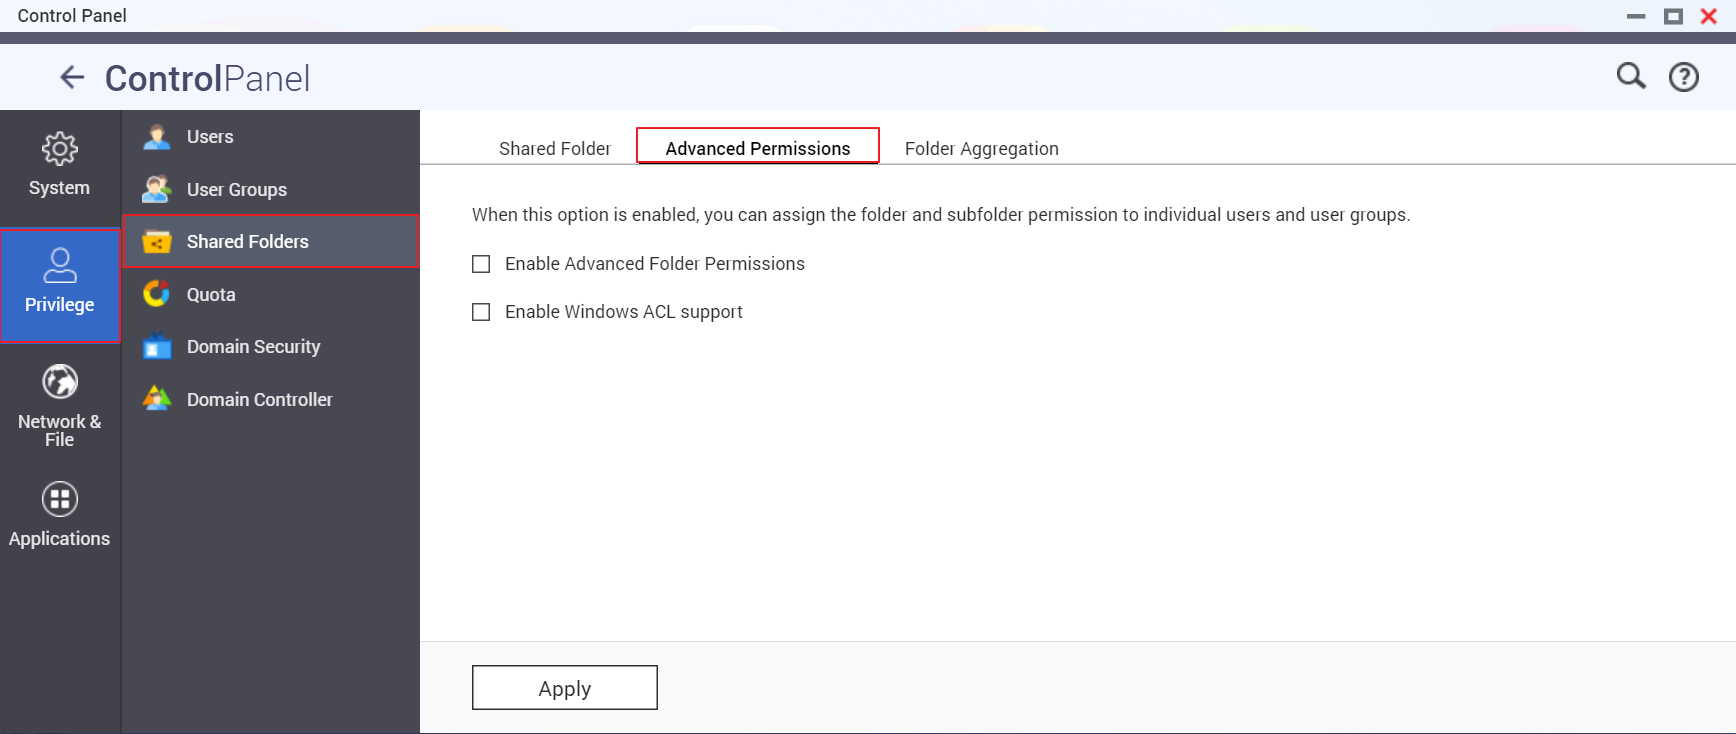
第一件:这个共享用的是哪套权限模型。 控制台 → 权限 → 共享文件夹 → 高级权限,看「高级文件夹权限」和「Windows ACL」哪一项被启用。官方明确两者不要同时启用;模型选错或混开,都会出现”权限设了却不生效”。
第二件:报错子文件夹的实际权限是从哪继承来的。 在 File Station 里对报错文件夹点右键 → 属性 → 权限,可以看到这个文件夹自身的权限条目;如果客户端是 Windows,映射共享后走 属性 → 安全 → 高级,能更清楚地看到条目来源与继承是否勾选。
判断依据就在这:如果权限条目里出现本机并不存在的账户(旧设备遗留下来的用户或组),说明权限是跟着数据一起搬过来的,而不是配错。 这也解释了为什么受影响的是”少数特定文件夹”——只有那些带着旧权限条目的二级目录才会被拒。
根因由此确认:不是权限配错了,是权限被完整地搬过来了。
三、解决方案:用威联通自己的权限模型处理,而不是逐个改文件
威联通的权限不是一层,而是两套模型,先选一套,不要混用:
| 模型 | 开启位置 | 权限粒度 | 生效协议 |
|---|---|---|---|
| 高级文件夹权限 | 控制台 → 权限 → 共享文件夹 → 高级权限 | 只读 / 读写 / 拒绝 三级 | FTP、AFP、File Station、Samba |
| Windows ACL | 同一页面 | NTFS 13 级权限 | 主要在 Samba(Windows 访问)时生效 |
官方明确提醒:两者不要同时启用,同时开会造成权限判定冲突。这次现场走的是「高级文件夹权限」。
第一步:开启高级文件夹权限 控制台 → 权限 → 共享文件夹 → 高级权限 → 勾选「启用高级文件夹权限」→ 应用。
不开这一步,后台看到的只是共享层的一把大锁,子文件夹的真实权限是隐形的——这也解释了为什么”后台权限全配好了,点进去还是被拒”。
第二步:授权对象只用用户组,并向下套用 选中目标共享文件夹 → 编辑共享文件夹权限 → 添加用户组(不要逐个用户配)→ 设置只读/读写 → 勾选「套用到子文件夹和文件」→ 应用。
关键就在这个勾:ACL 的继承靠它实现,新建设置会沿用;Linux 那套 setgid 位在启用 ACL 的共享上不参与判定,改了不起作用。
第三步:清掉迁移带来的旧属主 rsync 把旧设备的属主一并搬来后,ACL 会继续把”新设备上不存在的旧用户”当作授权主体。处理顺序是先把共享内容的所有者统一到本机系统用户,再按第二步重新套用一次组权限;如果该共享用的是 Windows ACL 模式,改所有权要走 Windows 资源管理器:\\NAS\共享名 → 属性 → 安全 → 高级 → 所有者 → 更改 → 勾选「替换子容器及对象的所有者」。
一句话记住顺序:判断和修复都走威联通的权限界面。启用 ACL 的共享,权限以 ACL 为准,改文件系统层面的属主或权限位往往”命令成功、访问照旧”。
四、验证结果:9 月 9 日现场抽查通过
| 时间 | 事件 |
|---|---|
| 9/2 | 威联通 NAS 部署完成,当晚 22:00 用 rsync 从群晖迁移数据 |
| 9/7 | 迁移后第一个周一,出现”个别文件夹无权限”,受影响面为少数特定目录及其二级目录 |
| 9/9 | 按三步重建权限,随机抽查原报错目录,用普通账号登录可正常读写,现场确认通过 |
验证方式值得固定下来:不要用管理员账号验收权限。管理员天然绕过大多数限制,看着一切正常;必须拿一个普通业务账号,抽查几个”看起来没问题”的子目录——能进、能建、能改,才算修好。
五、总结:跨品牌 NAS 迁移的四条清单
- 先看两端差异:文件系统、ACL 类型(Windows ACL / POSIX ACL)、SMB 协议版本,三项对上再谈搬数据。
- 迁移后按新机的模型重建权限:同步前先建好用户组,同步完成后按「套用到子文件夹和文件」重新套一次,不要指望旧权限能直接沿用。
- 按威联通的模型处理权限:高级文件夹权限与 Windows ACL 二选一,只用用户组授权,并勾选「套用到子文件夹和文件」。
- 迁移后先验权限、再交业务:用普通账号抽查子目录,比管理员看后台配置可靠。
跨品牌迁移踩的坑,几乎都不在”数据有没有过去”,而在”过去之后,谁还能访问”。
参考资料
- QNAP 官方教程:https://www.qnap.com/en/how-to/tutorial/article/advanced-folder-permissions-on-qnap-nas
- QNAP 官方 FAQ:https://www.qnap.com/en/how-to/faq/article/should-i-enable-advanced-folder-permissions-or-windows-acl-support
- QNAP 官方 FAQ:https://www.qnap.com.cn/zh-cn/how-to/faq/article/how-to-configure-nas-shared-foldersubfolders-permissions-in-windows-client